Protección de datos para empresas en Madrid
La Agencia Española de Protección de Datos está en Madrid. Tu empresa también. Mejor que el primer contacto no sea una reclamación.
Adaptamos pymes, startups y grupos de empresas al RGPD y la LOPDGDD, revisamos sus contratos y los defendemos si llega un expediente de la AEPD.
Protección de datos vista desde un despacho mercantil
Muchas empresas madrileñas tratan la protección de datos como un trámite: una política de privacidad copiada, un banner de cookies y un formulario con su casilla. El problema aparece cuando un cliente ejerce su derecho de acceso, alguien del equipo reenvía una base de datos a quien no debe o un proveedor sufre una brecha. Entonces se ve si la empresa cumplía o solo lo parecía.
Nosotros abordamos la protección de datos desde el Derecho Mercantil, porque la mayoría de riesgos nacen en contratos y relaciones entre empresas: el proveedor de software que aloja tus datos, la agencia que gestiona tus campañas o el comprador que revisa tus bases de datos antes de adquirir la empresa. Si te interesa la visión general orientada a negocios digitales, la tienes en abogado RGPD para negocios digitales.
Lo que hacemos para cumplir el RGPD y la LOPDGDD
Trabajamos por proyecto o de forma continuada, según el tamaño de la empresa y el volumen de datos que trate.
Diagnóstico de cumplimiento
Qué datos tratas, con qué base jurídica, dónde se guardan y quién accede a ellos. Es el punto de partida de todo lo demás.
Registro de actividades
El documento interno que la Agencia suele pedir primero en una inspección, ajustado a tu actividad real.
Contratos con encargados
Los acuerdos del artículo 28 del RGPD con el hosting, el software, la gestoría, el centro de llamadas o la agencia de marketing.
Web, app y cookies
Textos legales, consentimiento válido y un banner en el que rechazar sea tan fácil como aceptar.
Brechas de seguridad
Un protocolo para decidir en 72 horas si hay que notificar a la AEPD y a los afectados, y cómo hacerlo.
Delegado de protección de datos
Te decimos si tu empresa está obligada a designarlo y qué perfil encaja con su actividad.
Cuando la AEPD abre un expediente
La Agencia Española de Protección de Datos tiene su sede en la calle Jorge Juan, 6, en Madrid, y actúa sobre empresas de toda España. Para una empresa madrileña el procedimiento es el mismo que para cualquier otra, y casi todo se tramita por sede electrónica. Pero conviene conocer bien sus fases para no dar pasos en falso.
Lo habitual es que todo empiece con la reclamación de un cliente, un usuario o un empleado. Antes de decidir si la admite, la Agencia puede trasladarla al delegado de protección de datos de la empresa o, si no lo tiene, a la propia empresa, que debe contestar en el plazo de un mes. Esa respuesta pesa mucho: si demuestra que ya se han adoptado medidas para cumplir, la Agencia puede inadmitir la reclamación y el asunto termina ahí.
Si la Agencia sigue adelante, abre un procedimiento sancionador con un acuerdo de inicio, y desde ese momento cada escrito cuenta. Preparamos las alegaciones, reunimos la documentación que acredita el cumplimiento y valoramos contigo si te conviene reconocer los hechos o defenderte hasta el final.
Recurrir una sanción: de Jorge Juan a la Audiencia Nacional
Las resoluciones de la AEPD ponen fin a la vía administrativa. Contra ellas cabe un recurso potestativo de reposición ante la propia Agencia o, directamente, un recurso contencioso-administrativo ante la Sala de lo Contencioso-Administrativo de la Audiencia Nacional, que es la que conoce de los actos de la Agencia según la Ley de la Jurisdicción Contencioso-administrativa.
Dicho de otro modo, aunque tu empresa esté en Getafe o en Alcobendas, una sanción de protección de datos no se discute en el juzgado de tu partido judicial, sino en la Audiencia Nacional. Los plazos son cortos, un mes para la reposición y dos meses para el recurso judicial, así que conviene mover ficha en cuanto llega la resolución.
¿Te ha llegado un requerimiento de la AEPD? Revisemos juntos qué contestar
Datos personales en contratos y operaciones societarias
Aquí es donde un despacho mercantil aporta más. En una compraventa de empresa, las bases de datos de clientes son a menudo uno de los activos más valiosos, y también uno de los mayores riesgos si se obtuvieron sin un consentimiento válido. Por eso revisamos el cumplimiento durante la due diligence y dejamos garantías en el contrato. Más sobre esas operaciones en fusiones y adquisiciones en Madrid.
Lo mismo ocurre con los contratos de distribución, agencia o prestación de servicios: quién es responsable y quién encargado del tratamiento, qué medidas de seguridad se exigen y quién responde si algo falla. Lo incluimos en el texto desde el principio, como contamos en contratos mercantiles en Madrid, en lugar de grapar un anexo genérico al final.
Y si estás lanzando un producto digital, la privacidad forma parte del diseño desde el primer día. Lo vemos con detalle en abogado para startups en Madrid.
Captar clientes sin acabar en un expediente
Buena parte de las reclamaciones que recibe la AEPD tienen que ver con el marketing: correos que nadie pidió, llamadas comerciales insistentes o bases de datos compradas sin saber de dónde salen. Son también las que más fácilmente terminan en sanción, porque el afectado tiene la prueba en su propio teléfono.
Las reglas han cambiado en los últimos años. Desde junio de 2023, la Ley General de Telecomunicaciones reconoce a los usuarios el derecho a no recibir llamadas comerciales no deseadas, salvo que hayan consentido o exista otra base jurídica válida del RGPD. Y la LOPDGDD obliga a quien hace mercadotecnia directa a consultar antes los sistemas de exclusión publicitaria, como la Lista Robinson, y a apartar a quien se haya inscrito en ellos.
Con una empresa que vende por teléfono o por correo revisamos de dónde salen sus contactos, qué consentimiento tiene de cada uno y qué contratos firma con los centros de llamadas o las agencias que hacen las campañas por ella. Encargar la campaña a un tercero no traslada la responsabilidad: quien decide para qué se usan los datos sigue respondiendo de ello.
Datos en la nube y proveedores fuera de Europa
Casi todas las empresas madrileñas usan herramientas de correo, CRM o almacenamiento cuyos servidores están en otro país. Cuando los datos salen del Espacio Económico Europeo, el RGPD exige una garantía: que el país de destino cuente con una decisión de adecuación de la Comisión Europea, que el contrato incluya cláusulas contractuales tipo o que exista otro mecanismo reconocido. Revisamos esos contratos, que suelen venir impuestos por el proveedor, y te decimos si la transferencia está cubierta o si hay que cambiar algo.
Cómo adaptamos una empresa madrileña al RGPD
Entrevistas y mapa de datos
Hablamos con quien conoce cada proceso (ventas, atención al cliente, personal, sistemas) y dibujamos el recorrido completo de los datos.
Documentación a medida
Registro de actividades, cláusulas informativas, contratos con encargados y protocolos de derechos y de brechas, sin plantillas genéricas.
Formación y seguimiento
Una sesión con el equipo para que sepa qué hacer ante una solicitud o un incidente, y revisiones cuando cambia la actividad.
Lo que preguntan las empresas de Madrid sobre sus datos
¿Tengo que inscribir mis ficheros en la AEPD?
No. La inscripción de ficheros desapareció con el RGPD. Lo que hace falta es un registro interno de actividades de tratamiento, que en la práctica casi todas las empresas necesitan y que debe estar a disposición de la Agencia si lo pide.
¿Mi empresa necesita un delegado de protección de datos?
Depende de la actividad. El RGPD y el artículo 34 de la LOPDGDD lo exigen, entre otros, a centros docentes, centros sanitarios, aseguradoras, empresas de seguridad privada o a quienes hagan seguimiento sistemático de personas a gran escala. Revisamos tu caso y te decimos si estás obligado.
¿Qué pasa si no atiendo a tiempo una solicitud de acceso?
El interesado puede reclamar ante la AEPD, que abrirá un procedimiento por falta de atención del derecho. El plazo general para responderle es de un mes, ampliable en casos complejos.
¿Trabajáis con empresas fuera de Madrid?
Sí. La normativa es la misma en toda España y trabajamos en remoto con empresas de cualquier provincia. En Madrid, además, podemos vernos en el despacho de Pozuelo de Alarcón.
He comprado una empresa. ¿Puedo usar su base de datos de clientes?
Depende de cómo se obtuvieron esos datos y de qué se informó a los clientes. En una compraventa lo normal es revisarlo antes de firmar y prever en el contrato qué pasa si aparecen tratamientos sin base jurídica.
¿Os encargáis de la seguridad informática?
No, somos abogados. Trabajamos con el responsable de sistemas o con el proveedor tecnológico de la empresa para que las medidas técnicas encajen con lo que exige la norma, pero la parte técnica la ejecutan ellos.
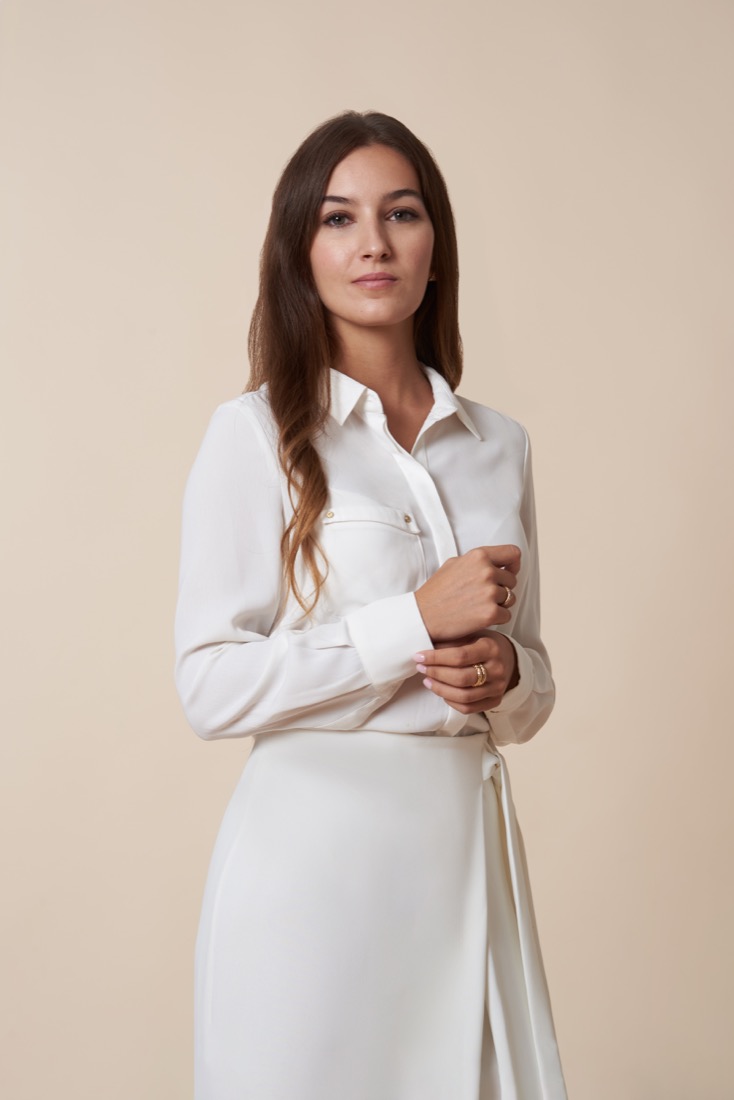
Mercedes Batanero, protección de datos con mirada mercantil
Asesoro en protección de datos a las mismas empresas a las que llevo contratos y operaciones societarias, porque los datos están en todas partes: en la venta de una empresa, en un acuerdo con un distribuidor o en la app de una startup.
Prefiero un cumplimiento que el equipo entienda y aplique a un manual de doscientas páginas que nadie abre.
Colegiada ICAM 138229.